

 महेश्वर महर्जन
काठमाडौं । बैंकबाट आएको फोन हो भन्दै विश्वास दिलाउने, KYC Update गर्नुपर्ने भन्दै WhatsApp मा जोड्ने, त्यसपछि स्क्रिन सेयर गराउने र OTP माग्ने—साइबर ठगीमा संलग्न समूहले अपनाएको नयाँ शैलीबारे नेपाल प्रहरीको साइबर ब्यूरोले सार्वजनिक गरेको छ।
साइबर ब्यूरोका अनुसार यस्ता समूहले विशेषगरी बैंकका बहालवाला तथा सेवाबाट निवृत्त कर्मचारीलाई लक्षित गर्ने गरेका थिए। प्रहरीले अनुसन्धानका क्रममा चार जनालाई पक्राउ गरेको जनाएको छ। पक्राउ परेकाहरूविरुद्ध विद्युतीय कारोबार ऐन, २०६३ अन्तर्गत अनधिकृत पहुँच तथा विद्युतीय माध्यमसम्बन्धी ठगी कसुरमा अनुसन्धान भइरहेको छ।
शृंखला–१ : ‘बैंकबाट फोन आएको’ भन्दै विश्वास जित्ने
ठगीको पहिलो चरण नै पीडितलाई आफू वास्तविक बैंक कर्मचारी भएको विश्वास दिलाउनु हो।
ठगहरूले फोन गरेर ‘तपाईंको KYC Update गर्न बाँकी छ’, ‘बैंकको विवरण अद्यावधिक गर्नुपर्छ’ वा यस्तै कारण देखाएर कुराकानी सुरु गर्ने गरेको प्रहरीले जनाएको छ।
विशेषगरी बैंकिङ प्रणालीबारे जानकारी भएका वा बैंकमा काम गरिसकेका व्यक्तिलाई लक्षित गर्दा उनीहरूलाई विश्वास दिलाउन सजिलो हुने ठगहरूको बुझाइ देखिन्छ।
फोनमा सामान्य बैंकिङ प्रक्रियाजस्तै सुनिने कुरा गरेपछि उनीहरूले कुराकानीलाई WhatsApp तर्फ लैजान्थे।
शृंखला–२ : WhatsApp मा लगेपछि ‘Screen Share’
पीडितलाई WhatsApp मा जोडिसकेपछि ठगीको दोस्रो चरण सुरु हुन्थ्यो।
ठगहरूले KYC Update को प्रक्रिया पूरा गर्नुपर्ने भन्दै मोबाइलको Screen Share गर्न लगाउने गरेको प्रहरीको अनुसन्धानबाट खुलेको छ।
स्क्रिन सेयर भएपछि मोबाइलमा देखिने गतिविधि ठगले प्रत्यक्ष हेर्न सक्ने अवस्था बन्थ्यो। यही क्रममा उनीहरूले बैंकिङसम्बन्धी संवेदनशील जानकारीमा पहुँच बनाउने प्रयास गर्थे।
साइबर सुरक्षाका जानकारहरूका अनुसार अपरिचित व्यक्तिले फोन वा भिडियो कलमार्फत स्क्रिन सेयर गर्न आग्रह गर्नु आफैंमा ठूलो जोखिमको संकेत हो।
शृंखला–३ : OTP नै माग्ने, त्यसपछि रकम सार्ने
ठगीको सबैभन्दा संवेदनशील चरण OTP सम्म पुग्नु हो।
प्रहरीका अनुसार ठगहरूले पीडितलाई OTP Code प्राप्त गराउने वा OTP Code माग्ने गरेका थिए। OTP पाएपछि उनीहरूले पीडितको खातामा पहुँच पु¥याई रकम अन्य खातामा स्थानान्तरण गर्ने गरेको अनुसन्धानबाट खुलेको छ।
अर्थात्, सुरुमा सामान्य ‘KYC Update’ जस्तो देखाइएको कुराकानी अन्ततः बैंक खाताबाट रकम निकाल्ने योजनामा परिणत हुन्थ्यो।
याद राख्नुपर्ने कुरा: बैंक, सरकारी निकाय वा कुनै आधिकारिक संस्थाले फोन/WhatsApp मार्फत OTP मागेको अवस्थामा पनि OTP उपलब्ध गराउनु हुँदैन। OTP अरूलाई दिएपछि ठगी गर्ने व्यक्तिले कारोबार स्वीकृत गराउन प्रयोग गर्न सक्छ।
डिजिटल सुराकबाट प्रहरीसम्म
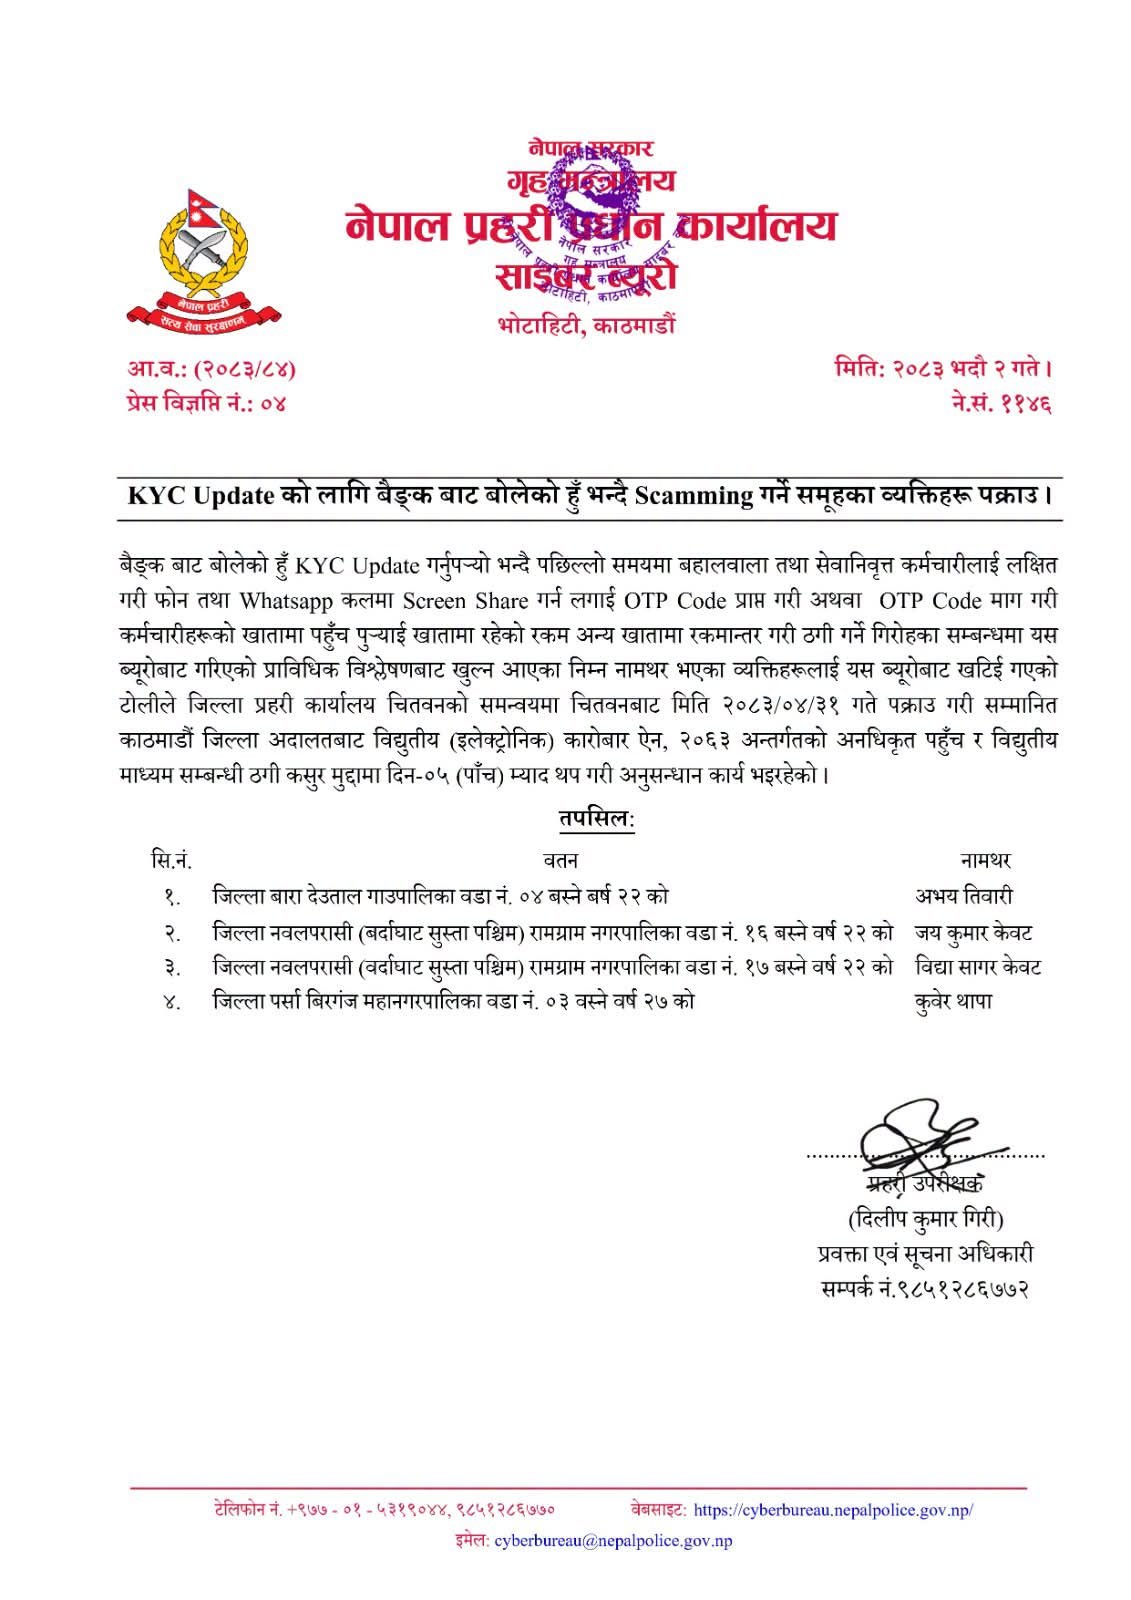
ठगीको उजुरी र प्राप्त प्राविधिक विवरणको विश्लेषण गर्दै साइबर ब्यूरोले घटनामा संलग्न व्यक्तिहरूको पहिचान गरेको जनाएको छ।
ब्यूरोबाट गरिएको प्राविधिक विश्लेषणपछि चार जना संदिग्धको पहिचान भएको र उनीहरूलाई चितवन जिल्ला प्रहरी कार्यालयको समन्वयमा पक्राउ गरिएको प्रहरीले जनाएको छ।
प्रहरीका अनुसार पक्राउ पर्नेमा बारा देउताल गाउँपालिका–४ का २२ वर्षीय अभय तिवारी, नवलपरासी (बर्दघाट सुस्ता पश्चिम) रामग्राम नगरपालिका–१६ का २२ वर्षीय जयकुमार केवट, सोही नगरपालिका–१७ का २२ वर्षीय विद्या सागर केवट र पर्सा वीरगञ्ज महानगरपालिका–३ का २९ वर्षीय कुबेर थापा रहेका छन्।
उनीहरूलाई काठमाडौं जिल्ला अदालतमा उपस्थित गराई विद्युतीय कारोबार ऐन, २०६३ अन्तर्गत अनधिकृत पहुँच तथा विद्युतीय माध्यमसम्बन्धी ठगी कसुरमा अनुसन्धान गर्न पाँच दिन म्याद थप गरिएको प्रहरीले जनाएको छ।
ठगीबाट बच्ने पाँच उपाय
१. ‘KYC Update’ भन्दै आएको अनपेक्षित फोनमा तुरुन्त विश्वास नगर्नुहोस्।
२. अपरिचित व्यक्तिको आग्रहमा WhatsApp वा अन्य माध्यमबाट Screen Share नगर्नुहोस्।
३. OTP, PIN, पासवर्ड वा अन्य सुरक्षा कोड कसैलाई पनि नदिनुहोस्।
४. बैंकसम्बन्धी समस्या भए बैंकको आधिकारिक नम्बरमा आफैं सम्पर्क गर्नुहोस्।
५. ठगी भएको शंका लागेमा तत्काल बैंक तथा सम्बन्धित साइबर प्रहरी निकायमा जानकारी दिनुहोस्।
यो घटनाले एउटा कुरा स्पष्ट पार्छ—ठगले सुरुमा पैसा माग्दैनन्, पहिले विश्वास माग्छन्। विश्वास जितेपछि Screen Share र OTP मार्फत खातासम्म पुग्ने प्रयास गर्छन्। त्यसैले ‘KYC Update’ भन्ने शब्द मात्रै सुनेर कसैलाई पनि आफ्नो मोबाइलको नियन्त्रण दिनु हुँदैन।



प्रतिक्रियाहरू (०)
कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया पोस्ट गर्नुहोस्!
आफ्नो प्रतिक्रिया छोड्नुहोस्