

 महेश्वर महर्जन
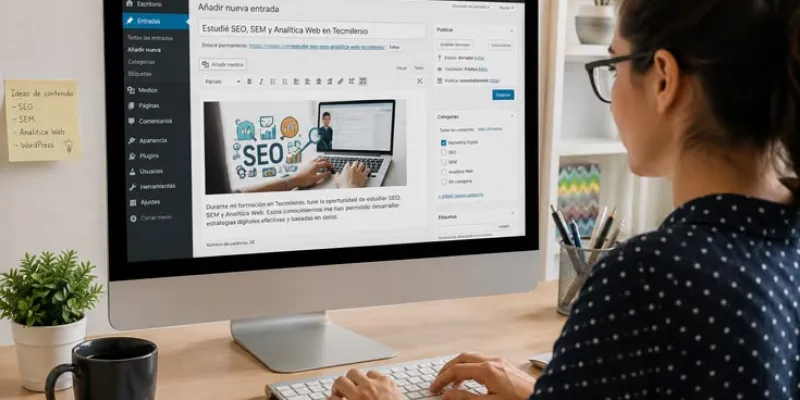
सुरक्षा अनुसन्धानकर्ताहरूले करिब २ हजार ह्याक गरिएका WordPress वेबसाइट प्रयोग गरेर विश्वव्यापी साइबर अपराध सञ्जाल सञ्चालन भइरहेको पत्ता लगाएका छन्। Check Point Research ले गरेको अनुसन्धानअनुसार ‘StopAndProtect’ नाम दिइएको यो अभियानमा विश्वभरका करिब ५ हजार कम्प्युटर संक्रमित पारिएको थियो।
अनुसन्धानका क्रममा अपराधीहरूले ह्याक गरेका करिब २ हजार WordPress डोमेनलाई विभिन्न गैरकानुनी गतिविधिका लागि प्रयोग गरेको पाइएको छ। ती वेबसाइटमार्फत मालवेयर वितरण, पीडितमाथि निगरानी, डेटा चोरी तथा ransomware सम्बन्धी गतिविधि सञ्चालन गरिएको अनुसन्धानकर्ताहरूले बताएका छन्।
WordPress विश्वभरका वेबसाइटमध्ये करिब ४३ प्रतिशतमा प्रयोग हुने लोकप्रिय Content Management System (CMS) हो। यसको व्यापक प्रयोग र पुराना संस्करण तथा कमजोर सुरक्षा भएका वेबसाइटको ठूलो संख्याका कारण साइबर अपराधीहरूले यसलाई आफ्नो आपराधिक पूर्वाधारका रूपमा प्रयोग गर्न सकेको अनुसन्धानले देखाएको छ।
Check Point Research का अनुसार अपराधीहरूले केही गल्ती गरेपछि उनीहरूको गतिविधि बाहिर आएको हो। अनुसन्धानकर्ताहरूले पीडितका screenshots र logs, आन्तरिक उपकरण तथा ह्याक गरिएका वेबसाइटका डोमेनसँग सम्बन्धित फाइलहरू फेला पारेका थिए।
StopAndProtect नाम सुरुमा २०२६ मा पत्ता लागेको ransomware का लागि प्रयोग गरिएको थियो। पछि अनुसन्धानका क्रममा उक्त समूह ransomware बाहेक अन्य साइबर अपराधमा पनि संलग्न रहेको देखिएपछि यही नामबाट समग्र अभियानलाई चिनाइएको हो।
अनुसन्धानकर्ताहरूले विशेषगरी पुरानो WordPress संस्करण र अद्यावधिक नगरिएका third-party plugins प्रयोग गर्ने वेबसाइट जोखिममा रहेको चेतावनी दिएका छन्। एउटा संक्रमित वेबसाइटमा पाँच वर्ष पुरानो WordPress संस्करण प्रयोग भएको र करिब ४० वटा सुरक्षा कमजोरी रहेको पाइएको थियो।
Check Point Research का Eli Smadja ले प्रयोगकर्तालाई अनपेक्षित CAPTCHA देखिएर browser बाहिर command copy, paste वा run गर्न निर्देशन दिइएमा त्यस्तो प्रक्रिया नगर्न सुझाव दिएका छन्।
विशेषज्ञहरूले WordPress को core software तथा सबै plugins नियमित रूपमा update गर्न, सुरक्षा सफ्टवेयर अद्यावधिक राख्न र वेबसाइटमा असामान्य गतिविधि देखिएमा तत्काल जाँच गर्न आग्रह गरेका छन्।



प्रतिक्रियाहरू (०)
कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया पोस्ट गर्नुहोस्!
आफ्नो प्रतिक्रिया छोड्नुहोस्